
Uma hora a conta chega
Durante anos, uma empresa pode funcionar sem sofrer um ciberataque grave. Os sistemas trabalham, os clientes são atendidos, os dados continuam disponíveis e aparentemente está tudo bem. Com o tempo, até algumas medidas de segurança começam a parecer exageradas. Afinal, “nunca aconteceu nada”.
O problema é que não ter acontecido até hoje não significa necessariamente que estamos protegidos. Às vezes significa apenas que ainda tivemos sorte.
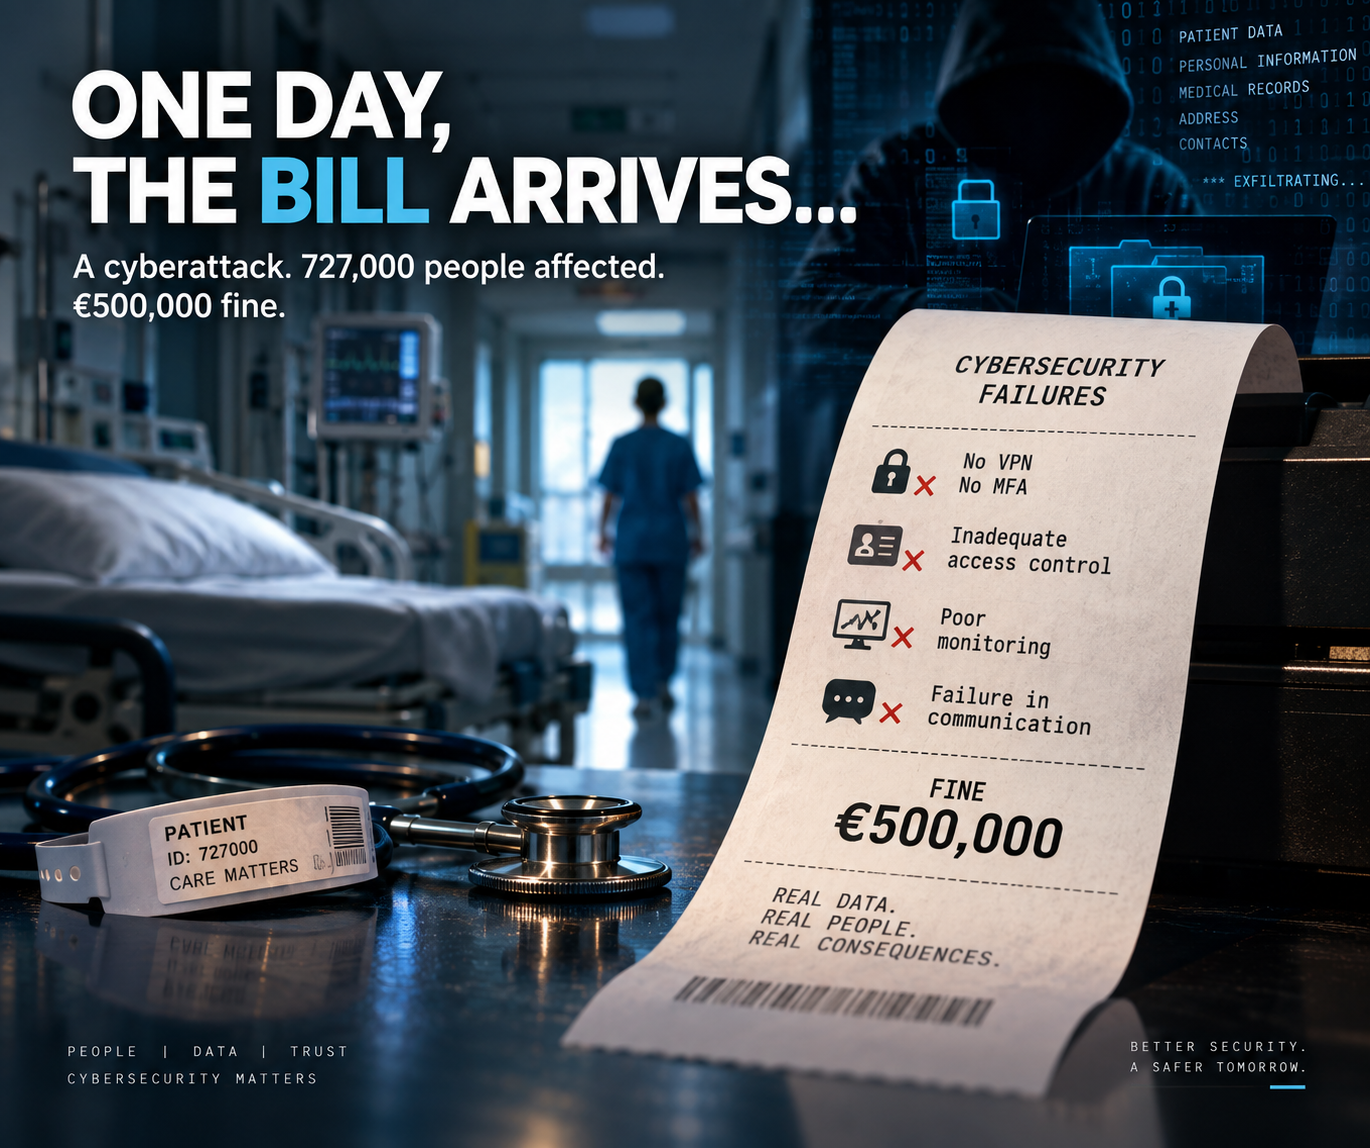
Um hospital francês recebeu recentemente uma demonstração bastante cara de quanto essa sorte pode custar. O Hôpital Privé de la Loire foi multado em 500 mil euros pela CNIL, a autoridade francesa de proteção de dados, depois de um ciberataque ter comprometido dados de 524.867 pacientes e de 202.246 pessoas registadas como contactos de confiança. No total, mais de 727 mil pessoas foram afetadas.
Mais do que a multa, o que me chamou a atenção foram as falhas identificadas durante a investigação. Não estamos a falar apenas de uma vulnerabilidade desconhecida ou de um ataque impossível de prever. Algumas das medidas básicas de cibersegurança simplesmente não estavam implementadas de forma adequada.
O básico que falhou
A primeira falha estava na autenticação. Segundo a CNIL, utilizadores externos, incluindo médicos, podiam aceder ao sistema clínico sem VPN e sem autenticação multifator, o conhecido MFA. Uma credencial comprometida tornou-se assim uma porta de entrada para o sistema.
MFA não é perfeito, da mesma forma que uma firewall, um Endpoint Protection ou uma solução de Cloud Protection também não são. Cibersegurança funciona por camadas. Se uma delas falhar, esperamos que exista outra para dificultar o ataque, limitar o seu alcance ou, pelo menos, permitir que seja detetado rapidamente.
A segunda falha estava na gestão de identidades e acessos, o chamado IAM. A política de controlo de acessos era inadequada e não limitava suficientemente a informação a quem realmente precisava dela. O resultado foi particularmente grave: através de uma única conta comprometida, o atacante conseguiu chegar aos dados da totalidade dos pacientes.
O princípio é simples: cada pessoa deve ter acesso apenas à informação necessária para desempenhar a sua função. Parece óbvio, mas basta pensar em quantas empresas acumulam utilizadores que mudaram de função, antigos colaboradores, fornecedores externos ou contas com permissões atribuídas há anos que nunca mais foram revistas.
Entraram. E ninguém percebeu.
A terceira falha talvez seja a que mais me chama a atenção. O atacante permaneceu durante vários dias a explorar o sistema e a retirar informação sem que a atividade anormal fosse identificada. A ausência de mecanismos eficazes de deteção contribuiu para aumentar a dimensão da violação.
É aqui que monitorizar deixa de ser um detalhe técnico. Uma empresa pode ter firewall, Endpoint Protection, proteção na cloud e boas políticas de acesso, mas precisa também de perceber o que está a acontecer dentro da sua infraestrutura.
Ferramentas de SIEM, como o Splunk, permitem centralizar logs de diferentes sistemas, correlacionar acontecimentos e criar dashboards e alertas. Não significa colocar um gestor de IT durante oito horas a olhar para milhares de linhas de informação. Significa conseguir receber um alerta quando uma conta começa subitamente a consultar milhares de registos, quando aparece um acesso fora do padrão ou quando vários pequenos acontecimentos, vistos em conjunto, indicam que alguma coisa não está bem.
Um bom sistema deveria conseguir chamar a atenção da equipa para uma ideia muito simples: “Isto não é normal. Alguém precisa de verificar.”
Depois do ataque, ainda é preciso saber responder
A quarta falha já não aconteceu na proteção ou deteção. Aconteceu na resposta ao incidente. O hospital informou os pacientes afetados, mas não comunicou diretamente a violação às mais de 202 mil pessoas registadas como contactos de confiança, apesar de os seus dados também terem sido comprometidos.
Cibersegurança não termina quando desligamos uma máquina, bloqueamos uma conta ou fechamos a porta utilizada pelo atacante. É necessário investigar, perceber o que foi comprometido, preservar informação, recuperar os sistemas e comunicar corretamente com quem foi afetado.
Quando “nunca aconteceu” se torna uma decisão de gestão
O NIST Cybersecurity Framework resume esta lógica através de seis funções: Govern, Identify, Protect, Detect, Respond e Recover. A versão 2.0 deu especial destaque ao Govern, reforçando que a gestão do risco de cibersegurança deve fazer parte da gestão da própria organização.
Nem sempre faltam ferramentas. Às vezes faltam bons profissionais técnicos capazes de identificar os riscos e implementar as medidas necessárias. Outras vezes acontece precisamente o contrário: existem profissionais competentes, os riscos são identificados, os projetos são apresentados, mas o investimento é adiado porque existem outras prioridades ou porque “nunca aconteceu”.
Para uma pequena empresa, naturalmente não faz sentido ter a mesma estrutura de cibersegurança de um hospital. Mas MFA, revisão de acessos, equipamentos atualizados, proteção adequada dos endpoints, backups testados e alguma capacidade de monitorização não são preocupações exclusivas das grandes organizações.
Podemos adiar a ativação do MFA. Podemos deixar aquela conta antiga ativa mais alguns meses. Podemos continuar com a firewall configurada há anos porque está a funcionar. Podemos ignorar os logs porque ninguém tem tempo para os analisar. E podemos adiar novamente aquele investimento em segurança que não parece trazer retorno imediato.
Provavelmente amanhã, continuará tudo a funcionar.
A dificuldade da cibersegurança é precisamente esta: quando funciona bem, muitas vezes parece que não aconteceu nada. O investimento que evitou um incidente não aparece numa fatura com o valor daquilo que poupámos.
Neste hospital, a fatura apareceu de outra forma: mais de 727 mil pessoas afetadas e uma multa de 500 mil euros.
O problema de depender da sorte é não sabermos quando ela acaba.
Uma hora a conta chega.
André Corcos
Colunista de Tecnologia do Nossa Mafra
Fonte:

Sobre o autor
André CorcosProfissional de IT com mais de 25 anos de experiência e entusiasta de tecnologia desde sempre. Pai, marido e curioso por inovação, inteligência artificial e pelo impacto da tecnologia na vida das pessoas.